Optimizely siber saldırısı 178 kuruluşu etkiledi: Türkiye'deki kullanıcılar risk altında mı?
Optimizely Web üzerinden 16 Kasım 2026'da düzenlenen tedarik zinciri saldırısı en az 178 kuruluşu etkiledi. Türkiye'de yaygın kullanılan Zoom, BBC ve GitLab ziyaretçileri için de risk uyarısı yapıldı.
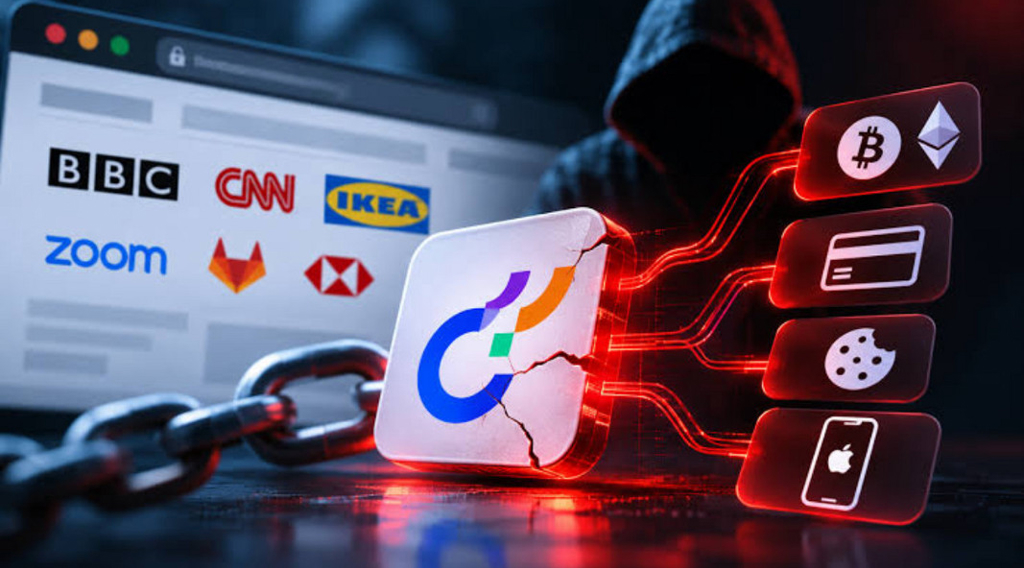
Dijital optimizasyon platformu Optimizely Web üzerinden 16 Kasım 2026 tarihinde küresel çapta bir tedarik zinciri siber saldırısı düzenlendi. İngiliz siber güvenlik araştırmacısı Scott Helme ve ekibinin (Report URI) incelemesine göre, incelenen 1.611 Optimizely JavaScript dosyasının 188'inde zararlı yazılım tespit edildi ve en az 178 kuruluş saldırıdan etkilendi. Zararlı kodun yaklaşık 34 milyon sayfa ziyaretinde yüklenmiş olabileceği tahmin edilirken, aynı gün saat 23.11 UTC itibarıyla izlenen tüm enfekte dosyaların temizlendiği bildirildi.
Hangi şirketler etkilendi, Türkiye'deki kullanıcılar risk altında mı?
Saldırıdan etkilenen 178 kuruluş arasında Zoom, BBC, CNN, Fox News, IKEA, HSBC, Equifax, Salesforce, GitLab, Air France-KLM, Ledger, Change.org, ASOS, Bitly ve UNICEF USA gibi küresel markalar ile Optimizely'nin kendi sitesi yer aldı. Report URI verilerine göre 32 kuruluşla en çok bankacılık ve finans sektörü etkilendi. HSBC'nin çeşitli ülke siteleri listede bulunurken HSBC Türkiye listede yer almadı; IKEA için ise yalnızca bir tasarım alt alan adının etkilendiği kaydedildi. Saldırının belirli bir ülkeyle sınırlı olmaması nedeniyle Zoom, BBC, CNN, Change.org, ASOS, Bitly ve GitLab gibi Türkiye'de yaygın kullanılan siteleri 16 Kasım'da ziyaret eden, giriş yapan veya ödeme bilgisi paylaşan kullanıcıların da risk altında olabileceği belirtildi.
Saldırı nasıl gerçekleşti ve zararlı yazılım neler çaldı?
Saldırganların hedef sitelerin sunucularına sızmak yerine Optimizely'nin "Experimentation" hesap kayıt akışındaki bir güvenlik açığından yararlanarak müşteri projelerine zararlı JavaScript kodu eklediği tespit edildi. Kod doğrudan Optimizely'nin güvenilir alan adı üzerinden sunulduğu için güvenlik duvarları tarafından engellenmeden çalıştırıldı. Zararlı yazılımın; sayfalardaki veya panodaki kripto para cüzdan adreslerini saldırganların adresleriyle değiştirdiği, sitelerin kendi ödeme formlarına girilen kart bilgilerini kopyaladığı, korumasız oturum çerezlerini ve ekran görüntülerini çaldığı, ayrıca iPhone ve iPad cihazlara iOS istismar kitleri göndermeye çalıştığı belirlendi. 16 Kasım UTC 19.25 itibarıyla saldırganların cüzdanlarına yaklaşık 7.040 dolar tutarında kripto para aktarıldığı doğrulandı.
Şirketlerden açıklamalar ve kullanıcılar için önlemler
Optimizely, 17 Kasım UTC 01.02'de yaptığı açıklamada güvenlik açığının kapatıldığını, zararlı kodların kaldırıldığını ve etkilenen hesapların sıfırlandığını duyurdu. Apple ise hedef alınan açıkların 2025 yılında kapatıldığını ve güncel iOS sürümlerinin (iOS 18.7.3 veya iOS 26.3 ve üzeri) koruma altında olduğunu açıkladı. Zoom, Salesforce ve Equifax tedbir amacıyla Optimizely betiklerini devre dışı bıraktıklarını bildirirken, IKEA olası etkileri incelediğini açıkladı. Uzmanlar, 16 Kasım'da söz konusu siteleri ziyaret eden kullanıcılara şu önlemleri almalarını tavsiye etti:
- Açık oturumları sonlandırıp şifreleri değiştirmek ve iki aşamalı doğrulamayı etkinleştirmek,
- Banka ve kredi kartı hareketlerini kontrol ederek şüpheli işlemlerde bankayla iletişime geçmek,
- 16 Kasım'daki kripto para transferlerinde alıcı cüzdan adreslerini doğrulamak,
- iPhone ve iPad cihazları en güncel işletim sistemi sürümüne yükseltmek.

